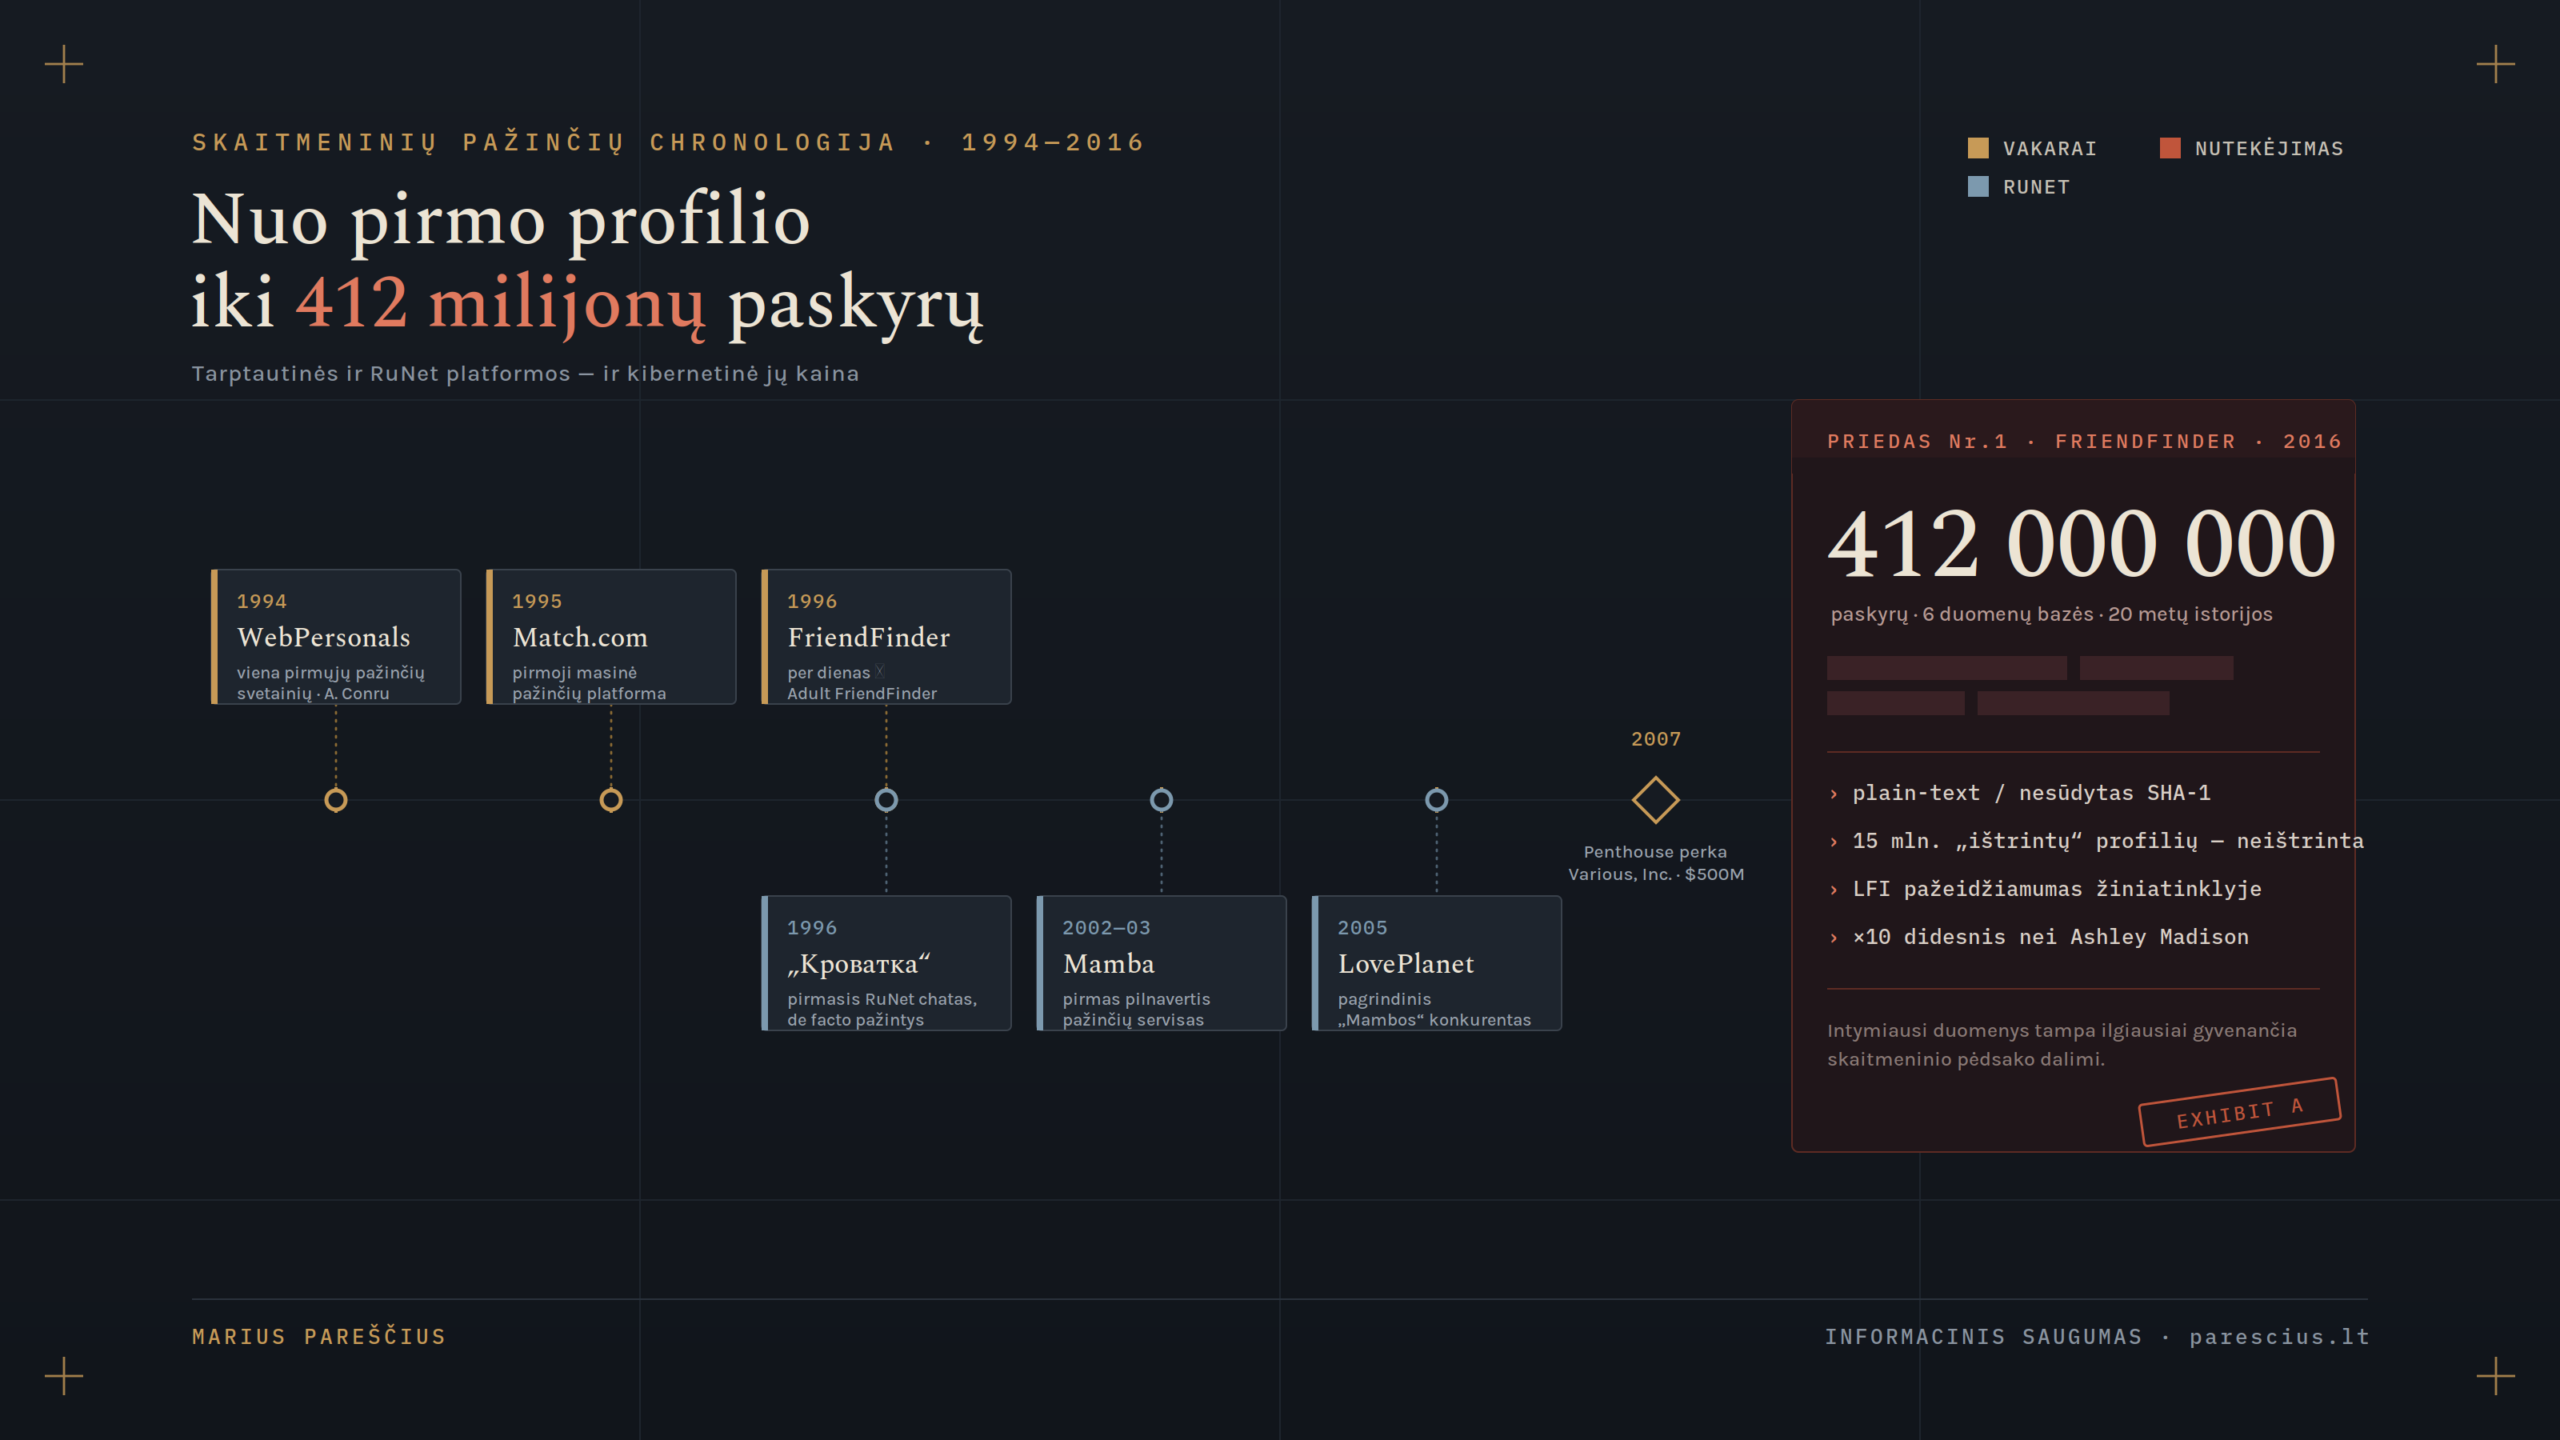
Meilė – seniausias žmonijos verslas. Bet mažai kas prisimena, kad internetinės pažintys atsirado beveik tuo pačiu metu kaip ir pats žiniatinklis, o kartu su jomis – ir viena pirmųjų masinių asmens duomenų problemų, su kuria dirbame iki šiol. Kai žmogus internete ieško partnerio, jis savanoriškai atiduoda intymiausią informaciją, kokią tik gali turėti sistema: ką myli, ko trokšta, su kuo, kada ir iš kokio IP adreso. Šis tekstas – apie tai, kaip ta istorija prasidėjo dviejose skirtingose interneto pusėse ir kodėl ji baigėsi vienu didžiausių duomenų nutekėjimų istorijoje.
Vakarai: kai socialinis tinklas per kelias dienas tapo „adult” imperija
Vakaruose pažintys internete prasidėjo dar prieš tai, kai dauguma žmonių apskritai išgirdo žodį „internetas”. 1994 metais amerikiečių inžinierius Andrew Conru (turintis Stanfordo daktaro laipsnį) sukūrė WebPersonals.com – vieną pirmųjų internetinių pažinčių svetainių pasaulyje. Ją jis pardavė jau 1995-aisiais, o tais pačiais metais startavo ir garsusis Match.com – pirmoji tikrai masinė pažinčių platforma su profiliais, nuotraukomis ir paieška pagal amžių, interesus bei gyvenamąją vietą. Šablonas, kurį šiandien atpažįstame akimirksniu, buvo nustatytas dar 1995-aisiais.
1996 metais Conru grįžo į šią sritį su nauju projektu – FriendFinder.com. Įdomiausia detalė čia yra ta, kad iš pradžių tai buvo įprastas socialinis tinklas. Bet vos svetainei pasirodžius internete, jos kūrėjas pastebėjo, kad vartotojai talpina nuogas savo nuotraukas ir ieško seksualinių partnerių. Reaguodamas į tai, Conru paleido Adult FriendFinder kaip atskirą projektą – ir būtent jis tapo bendrovės augimo varikliu. Iš vienos svetainės išaugo dešimtys nišinių ir regioninių: AsianFriendFinder, Senior FriendFinder, Amigos.com, Alt.com ir kitos. Bendrovė, iš pradžių vadinusi save Various, Inc., augo be didelio investuotojų kapitalo – daugiausia partnerių (affiliate) programos dėka, kurioje dalyvavo daugiau nei pusė milijono partnerių.
Verslo prasme istorija skambėjo kaip sėkmė. 2007 metais Penthouse leidybos grupė nupirko Various, Inc. už maždaug 500 milijonų dolerių ir vėliau persivadino į FriendFinder Networks. Per savo gyvavimą tinklas užaugino, paties Conru teigimu, daugiau nei 700 milijonų registruotų vartotojų. Tiesa, finansinis kelias buvo duobėtas: 2013 metais bendrovė buvo išbraukta iš NASDAQ biržos, o rudenį pateikė paraišką dėl bankroto pagal JAV įstatymų 11 skyrių. Bet, kaip pamatysime, didžiausia FriendFinder problema buvo ne biržoje.
RuNet: „lova”, kurioje užsimezgė rusiškasis internetas
Rytuose istorija prasidėjo panašiai – per pokalbius, o ne per profilius. Nors nacionalinis domenas .ru buvo užregistruotas 1994 metais (o sovietinis .su gyvavo jau nuo 1990-ųjų), pirmoji tikra susipažinimo vieta RuNet’e buvo ne pažinčių svetainė, o pokalbių svetainė (chatas) pavadinimu „Кроватка” (liet. „lovelė”), pasirodžiusi 1996 metų gruodį. Iš pradžių ji veikė Maskvos valstybinio universiteto serveryje, vėliau persikėlė į krovatka.ru. Kelerius metus tai buvo populiariausia bendravimo ir susipažinimo vieta visame rusakalbiame internete: vieši ir privatūs kambariai, kuriuose žmonės kalbėdavosi apie viską – nuo kompiuterių iki asmeninio gyvenimo – ir, žinoma, susipažindavo.
Pirmoji pilnavertė specializuota pažinčių platforma rusakalbėje erdvėje buvo Mamba. Šaltiniai skiriasi dėl tikslių metų (nurodoma nuo 2002 iki 2004-ųjų), bet plačiausiai laikoma, kad vartotojams ji tapo prieinama apie 2003-iuosius. Čia jau veikė šiuolaikiškas mechanizmas – antrosios pusės paieška vertinant nuotraukas – ir platforma augo sprogimo greičiu: vien per pirmuosius metus ji pasiekė milijoną vartotojų. 2005 metais atsirado ir pagrindinis jos konkurentas LovePlanet.
Palyginimas įdomus pats savaime: ten, kur Vakaruose masinės pažinčių platformos veikė jau 1995-aisiais, rusakalbė erdvė tikrus pažinčių servisus gavo maždaug 7–8 metais vėliau. Bet techninis atotrūkis nereiškė saugumo persvaros – veikiau atvirkščiai. Kuo daugiau žmonių, tuo didesnis duomenų kalnas, o duomenų apsaugos kultūra abiejose interneto pusėse tais laikais buvo maždaug vienodo – tai yra beveik nulinio – lygio.
Kodėl pažinčių svetainės – kibernetinio saugumo bomba su laikrodžiu
Čia pereiname prie esmės, kuri man, kaip IT teismo ekspertui, yra įdomiausia. Pažinčių platforma pagal savo prigimtį kaupia pačią jautriausią duomenų kategoriją, kokią tik galima įsivaizduoti. Tai ne šiaip vardas ir el. pašto adresas. Tai seksualinė orientacija ir preferencijos, santykių statusas, intymios nuotraukos, susirašinėjimo turinys, prisijungimo IP adresai ir laikai – visa tai vienoje vietoje, susieta su realiu žmogumi.
Bendrųjų duomenų apsaugos reglamento (BDAR/GDPR) kalba, didelė dalis šios informacijos priklauso specialioms asmens duomenų kategorijoms – toms, kurioms taikoma griežčiausia apsauga. Nutekėjus tokiems duomenims, pasekmės nėra „reikės pasikeisti slaptažodį”. Pasekmės yra šantažas, „sextortion”, santuokų griūtys, karjeros pabaigos ir – kraštutiniais atvejais – savižudybės. 2015-ųjų Ashley Madison istorija tai parodė itin skaudžiai. Būtent todėl pažinčių servisai turėtų būti saugomi kaip banko saugyklos. Deja, ilgą laiką jie buvo saugomi kaip atviras pašto dėžutės turinys.
412 000 000: vieno nutekėjimo anatomija
2016 metų spalį FriendFinder Networks patyrė tai, kas iki šiol lieka vienu didžiausių duomenų nutekėjimų istorijoje. Buvo atskleista daugiau nei 412 milijonų vartotojų paskyrų iš šešių bendrovės duomenų bazių – tarp jų AdultFriendFinder, Cams.com, Penthouse.com ir kitų. Kad suprastume mastą: garsusis Ashley Madison nutekėjimas palietė 32 milijonus žmonių. Šis buvo daugiau nei dešimt kartų didesnis.
Bet skaičius čia – ne pati skaudžiausia dalis. Skaudžiausia yra forenzinė nutekėjimo anatomija, kuri skaitosi kaip vadovėlis „kaip nereikia daryti”:
- Įsilaužimo vektorius – LFI (Local File Inclusion) pažeidžiamumas bendrovės žiniatinklio programoje. Jį išnaudoję užpuolikai galėjo skaityti konfigūracijos failus ir iš ten pasiekti gamybines duomenų bazes. Klasikinė, seniai žinoma ir seniai pataisoma klaida.
- Slaptažodžiai buvo saugomi katastrofiškai. Apie 99 procentai jų buvo laikomi arba visiškai atviru tekstu (plain text), arba užmaskuoti „nesūdytu” (unsalted) SHA-1 algoritmu. Praktikoje tai reiškia, kad milijonai slaptažodžių buvo nulaužti per kelias valandas.
- „Ištrinti” duomenys nebuvo ištrinti. Analitikai nutekėjusioje bazėje aptiko apie 15 milijonų profilių, kuriuos vartotojai buvo pašalinę – bet kurie realiai niekada nebuvo ištrinti iš sistemos. Žmonės, kurie sąmoningai pasakė „nebenoriu čia būti”, vis tiek tapo aukomis.
- 20 metų kaupimo be jokio poreikio. Nutekėjo dviejų dešimtmečių senumo registracijų duomenys. Buvo saugoma net svetainės, kurios bendrovei nebepriklausė.
Kiekvienas iš šių punktų šiandien BDAR akimis būtų atskiras pažeidimas: saugumo užtikrinimo principo (25 ir 32 straipsniai), saugojimo trukmės ribojimo, teisės būti pamirštam. 2016-aisiais BDAR dar negaliojo, todėl bendrovė išsisuko be milžiniškų baudų. Šiandien tokia istorija reikštų daugiamilijoninę sankciją ir tikriausiai verslo pabaigą.
Ką iš to turėtų pasiimti kiekviena įmonė
Lengva į FriendFinder žiūrėti iš aukšto – „na, čia gi suaugusiųjų svetainės”. Bet klaidos, dėl kurių nukentėjo 412 milijonų žmonių, yra tiksliai tos pačios klaidos, kurias kasdien matau audituodamas visiškai „padorias” Lietuvos ir užsienio įmones. Todėl pamokos universalios:
- Saugokite tik tai, ko tikrai reikia, ir tik tiek, kiek reikia. Kiekvienas nereikalingas duomenų laukas ir kiekvienas nereikalingai saugomas mėnuo yra būsimo nutekėjimo dalis. Duomenys, kurių neturite, negali nutekėti.
- „Ištrinti” turi reikšti ištrinti. Jei vartotojas pašalina paskyrą, jos duomenys turi dingti ir iš atsarginių kopijų per protingą terminą. Priešingu atveju kuriate atsakomybę, apie kurią net nežinote.
- Slaptažodžiai – tik su moderniu maišos algoritmu ir „druska”. Plain text ir nesūdytas SHA-1 2016-aisiais jau buvo nusikalstamas aplaidumas; šiandien tai tiesiog neįsivaizduojama. Standartas – bcrypt, scrypt ar Argon2.
- Bazinės žiniatinklio spragos užmuša didžiausias sistemas. Ne kažkokia mistinė „valstybės remiama grupuotė”, o eilinis LFI atvėrė duris į 412 milijonų įrašų. Reguliarus kodo ir infrastruktūros auditas nėra prabanga.
- Jautrūs duomenys reikalauja jautraus požiūrio. Kuo intymesnė informacija, tuo didesnė žala ją praradus. Rizikos vertinimas turi remtis ne duomenų kiekiu, o jų poveikiu žmogui.
Vietoj pabaigos
Skaitmeninių pažinčių istorija – tai istorija apie tai, kaip technologijos pakeitė vieną seniausių žmogiškų poreikių. Bet man ji visų pirma yra istorija apie duomenis. Kiekvienas profilis, kiekvienas pokalbis „Кроватkoje” ar Mamboje, kiekviena FriendFinder paskyra tapo mažu skaitmeniniu pėdsaku – o intymiausi mūsų duomenys, kaip parodė 2016-ieji, dažnai gyvena ilgiausiai ir saugomi prasčiausiai.
Klausimas šiandien nebe „ar palieku pėdsaką internete”. Klausimas – „kas ir kaip ilgai jį saugo, ir ar sugebės apsaugoti”. Ir kol į šį klausimą įmonės neatsakys rimtai, kita „412 milijonų” istorija tėra laiko klausimas.
Marius Pareščius – IT teismo ekspertas ir kibernetinio saugumo specialistas. Konsultuoja įmones NIS2 ir BDAR atitikties, informacinio saugumo bei skaitmeninės forenzikos klausimais. Konsultacijos →
Šaltiniai: Wikipedia (Friend Finder Networks, Adult FriendFinder, Andrew Conru, Mamba); Computerworld, Computer Weekly, TechCrunch, CBC (2016 nutekėjimo ataskaitos, remiantis LeakedSource duomenimis); databreach.com (forenzinė nutekėjimo analizė); RIA Novosti ir hi-tech.mail.ru (RuNet istorija, „Кроватка”, Mamba, LovePlanet); Statista (internetinės pažintys Rusijoje).